Thiết bị kết nối với Internet : Mục tiêu tấn công mới trong đối đầu địa chính trị tương lai ?
Minh Anh, RFI, 06/11/2026
Chỉ trong vòng chưa đầy một tháng, từ ngày 11/10 đến 02/11/2026, Pháp và hơn một chục nước Châu Âu khác liên tiếp hứng chịu các cuộc tấn công mạng nhắm vào hệ thống tủ đông lạnh chứa đầy thực phẩm tại hàng trăm siêu thị, gây ra nhiều thiệt hại to lớn. Tuy nhiên, Châu Âu chưa phải là nạn nhân đầu tiên và duy nhất. Israel và hệ thống cửa hàng quân nhu Mỹ dường như đã là đối tượng thử nghiệm đầu tiên của tin tặc.
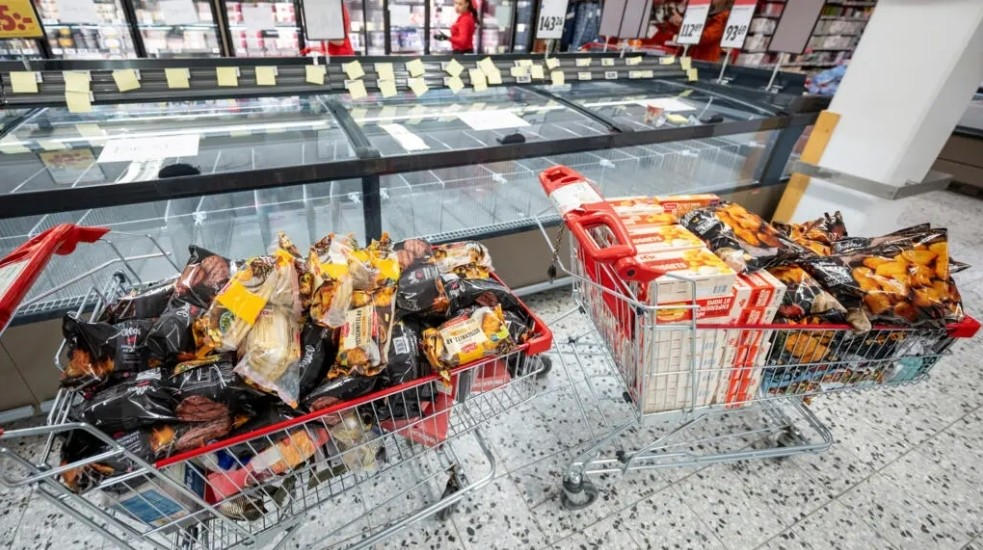
Các tủ đông được dọn sạch, hàng hóa đông lạnh được chất vào xe đẩy để đem đi vứt bỏ tại cửa hàng ICA Kvantum ở Sjobo, Thụy Điển, ngày 02/11/2026, sau khi một cuộc tấn công mạng khiến nhiệt độ trong các tủ đông tăng lên đến 50 độ C. via Reuters - Johan Nilsson / TT
Chuyện gì đã xảy ra cho Israel và Mỹ ?
Mọi việc bắt đầu từ cuộc tấn công mạng nhắm vào chuỗi cửa hàng tạp hóa kosher nhỏ tại Israel vào tháng 3/2026. Các hình ảnh đăng tải trên mạng xã hội cho thấy các gói thực phẩm đông lạnh đã trở nên mềm nhũn, rõ ràng là đã bị hỏng. Vài tháng sau, đến lượt nhà máy sản xuất thực phẩm và các doanh nghiệp có liên quan là mục tiêu tấn công và gần đây nhất, trong tháng 10/2026, tin tặc loan báo một vụ tấn công khác nhắm vào một chuỗi cửa hàng thực phẩm ở Israel.
Tại Mỹ, vào tháng 8/2026, các tủ đông lạnh tại nhiều cửa hàng quân nhu quân đội Mỹ, do Cục Quân nhu (trực thuộc Bộ Quốc phòng) sở hữu và điều hành, không hiểu vì lý do gì "đã chuyển sang chế độ rã đông", "làm nóng toàn bộ thực phẩm" gây gián đoạn việc cung cấp và bổ sung hàng hóa. Lầu Năm Góc chỉ mô tả là một vụ "gián đoạn có thể có liên quan đến hệ thống làm lạnh" và không nêu rõ con số thực tế các cơ sở bị ảnh hưởng.
Nhưng các thông tin đăng trên các mạng xã hội từ nhiều căn cứ được NPR trích dẫn như Fort Huachuca (căn cứ Lục Quân Mỹ ở bang Arizona) hay Fort Irwin, nơi đặt Trung tâm Huấn luyện Quốc gia (National Training Center) của Lục Quân Mỹ tại sa mạc Mojave, bang California, cho thấy quy mô sự cố là đáng kể, xảy ra tại ít nhất chín địa điểm và do vậy chúng không phải là những sự cố kỹ thuật đơn lẻ. Cho đến hiện tại, bộ Quốc Phòng Mỹ vẫn từ chối xác nhận là do tin tặc gây ra.
Cuối cùng, các cuộc tấn công mạng nhắm vào hệ thống làm lạnh tại các siêu thị của Pháp và Châu Âu trong gần một tháng qua là có quy mô lớn nhất. Trang 01Net nhắc lại, chỉ trong đêm 11 sáng 12/10/2026, các tủ đông của hàng trăm siêu thị Pháp đã biến thành "lò nướng" khi nhiệt độ tủ đông lạnh bị chỉnh từ xa lên đến 50°C trong vài giờ. Cuộc chiến chống "tủ đông lạnh" dường như tiếp tục leo thang và đã lan rộng sang nhiều nước khác tại Châu Âu.
Theo nhận định của Omri Segev Moyal, lãnh đạo công ty ứng phó sự cố mạng Profero của Israel khi trả lời phỏng vấn NPR, "đây là những cuộc tấn công có chủ đích, được thiết kế và thử nghiệm dần dần, ban đầu là ở Israel, sau đó được kiểm chứng ở Mỹ và Châu Âu, rồi hiện nay được tiến hành trên diện rộng".
Và phương thức hoạt động của những tin tặc này là gì ?
Theo mô tả của ông Moyal với NPR, các tin tặc đã đột nhập vào các bộ điều khiển công nghiệp, dùng để quản lý và giám sát hệ thống tủ đông. Chúng điều chỉnh các ngưỡng an toàn, mở các van áp suất khí, thay đổi thông tin đăng nhập, vô hiệu hóa các hệ thống cảnh báo và sau đó dùng các mã độc xóa bỏ các bằng chứng phục vụ điều tra pháp y số (forensic data) ngay giữa đêm.
Những tin tặc này đã lợi dụng những thiết bị dễ bị tấn công nhất lẫn các quy luật nhiệt động lực học để khiến các máy nén bị "loại bỏ hoàn toàn" và "không thể sửa chữa được nữa". Theo ông Moyal, trình độ kỹ thuật các kiểu tấn công này ngày càng trở nên tinh vi hơn, một phần nhờ vào sự hỗ trợ của trí tuệ nhân tạo AI. Ông giải thích tiếp :
"Điều chúng tôi quan sát được là họ có thể rất nhanh chóng, gần như một cách kỳ diệu, chuyển từ giai đoạn ban đầu chỉ là thử nghiệm với hệ thống sang việc hiểu hoàn toàn cách cấu hình của nó hoạt động như thế nào. Ban đầu họ thử những cách đơn giản… rồi sau đó dội vào hệ thống vô số kiểu cấu hình khác nhau cho đến khi phá hủy được máy nén. Khối lượng cấu hình mà họ có thể thử nghiệm trong khoảng thời gian ngắn như vậy vượt quá khả năng của con người".
Chuyên gia Moyal lưu ý rằng chi phí thay thế thiết bị và khôi phục hoạt động sau cuộc tấn công là rất lớn, cả về thời gian lẫn tiền bạc.
Vậy ai đứng sau những vụ tấn công mạng đó ?
Tại Pháp và Châu Âu, mọi cặp mắt đang hướng về Nga trong bối cảnh chiến tranh Ukraine. Vào tháng 10/2026, sau loạt tấn công mạng nhắm vào mạng lưới siêu thị Pháp, tổng thống Emmanuel Macron cảnh báo mối đe dọa hỗn hợp của Nga nhắm vào Pháp và Châu Âu. Mục tiêu là nhằm "hăm dọa" và "đập tan nỗ lực hậu thuẫn Ukraine".
Tuy nhiên, theo các phân tích dữ liệu, giới chuyên gia an ninh mạng Israel và các cơ quan điều tra tội phạm Mỹ có phối hợp với Pháp, hiện cùng nhắm đến một đối tượng : Các nhóm tin tặc Iran như Cyber Av3ngers, từng xâm nhập vào hệ thống máy móc các cơ sở xử lý nước và nước thải ở Mỹ năm 2023, và nhất là Cyber Isnaad Front, một đơn vị tin tặc quân sự, được cho là có năng lực kỹ thuật hiệu quả nhất.
Chuyên gia Ari Ben Am, đồng sáng lập công ty tình báo Telemetry Data Labs, chuyên quan sát các hoạt động và thảo luận trên nền tảng mạng xã hội Telegram, đã theo dõi nhóm tin tặc Iran trong nhiều năm, nhận định : "Dường như nhóm này được đầu tư ở mức cao, chất lượng hoạt động cao hơn, bao gồm cả các cuộc tấn công mạng thực sự… Họ triển khai các chiến dịch có hiệu quả và có tính tổng thể hơn nhiều (…) và họ có khả năng liên tục xâm nhập thành công vào những tổ chức thực sự có một mức độ phòng thủ an ninh mạng nhất định".
Thiết bị có kết nối Internet : Một lỗ hổng an ninh mạng đã bị bỏ lơ ?
Theo các chuyên gia an ninh mạng được nhiều trang báo Pháp và Mỹ dẫn lại, các cuộc tấn công mạng nhắm vào hệ thống làm lạnh ở Mỹ, Châu Âu đều có một số mẫu số chung :
Thứ nhất, tất cả chủ yếu đều sử dụng công nghệ điện lạnh của hai hãng chính là Danfoss của Đan Mạch và Dixell của Ý. Chuyên gia Nadim El Sakaan, và cũng là giảng viên về an ninh mạng tại Efrei, được 01Net trích dẫn, cho rằng, vì sự phụ thuộc quá mức này, "chỉ cần một phương thức tấn công duy nhất cũng đủ để tác động đồng thời đến hàng trăm cửa hàng thuộc nhiều chuỗi siêu thị cạnh tranh nhau".
Thứ hai, những thiết bị đó đều được kết nối với hệ thống điều khiển làm lạnh từ xa. Đây là một xu hướng ngày càng trở nên phổ biến trong những năm gần đây, cho phép con người quản lý từ xa những mạng lưới máy móc khổng lồ từ một địa điểm trung tâm. Nhưng theo nhận định với France 24 từ một chuyên gia mạng xin ẩn danh, những cơ sở hạ tầng công nghiệp này dễ bị tổn thương vì chúng kết hợp hệ thống máy tính (CNTT) với công nghệ vận hành (Operational Techonology – OT), một số trong đó đã quá cũ, thậm chí không thể vá lỗi được nữa.
Tuy nhiên, theo các chuyên gia được NPR tham vấn, thách thức lớn nhất, khiến các chuyên gia an ninh mạng đau đầu hiện nay là việc bảo vệ công nghệ vận hành (Operational Techonology – OT), tức thiết bị kỹ thuật số điều khiển các quá trình vật lý trong thế giới thực. Người ta khó thể đánh giá đầy đủ có bao nhiêu loại thiết bị dễ bị tấn công và vì những nguyên nhân nào. Chúng bao gồm từ các hệ thống giám sát từ xa cho đến cả những thiết bị được gọi là bộ điều khiển khả trình (Programmable Logic Controller – PLC).
Ngoài lý do thiếu nguồn nhân lực có trách nhiệm vận hành hệ thống OT, việc chưa đầu tư đúng mức cho khâu bảo vệ OT còn là một nguyên nhân gây ra những lỗ hổng an ninh. Amir Preminger, giám đốc công nghệ thuộc công ty an ninh mạng Claroty giải thích :
"Các thiết bị kết nối trực tiếp với Internet từ lâu đã luôn là điểm yếu chí mạng của công nghệ vận hành. Các thiết bị có thể tồn tại những lỗi bảo mật đã được phát hiện nhưng không ai khắc phục hay cài đặt bản vá. Hoặc đơn giản là hệ thống không hề có bất kỳ biện pháp bảo mật nào. Nếu quý vị để ngỏ cánh cửa đó, ai cũng có thể bước vào và làm bất cứ điều gì họ muốn".
Cuối cùng, Josh Corman, cựu quan chức an ninh mạng thuộc Cơ quan An ninh Hạ tầng và An ninh Mạng Mỹ (CISA) cảnh báo như sau : "Khả năng kết nối càng lớn thì trách nhiệm đi kèm càng cao. Khi chúng ta kết nối các hệ thống làm lạnh công nghiệp với Internet, chúng ta đang đặt chúng trước nguy cơ xảy ra sự cố và trước các đối thủ tấn công. Hôm nay thực phẩm bị tấn công, trong tương lai, chúng có thể nhắm vào các loại thuốc nhạy cảm với nhiệt độ và các vật liệu trong vòng thí nghiệm".
Tóm lại, những kiểu tấn công này có lẽ sẽ là một phần bình thường trong các cuộc đối đầu địa chính trị tương lai !
Minh Anh
****************************
Châu Âu : Nga bị nghi đứng sau chiến dịch gián điệp mạng nhắm vào điện thoại di động
Phan Minh, RFI, 05/11/2026
Các cuộc tấn công mạng đang trở thành mối đe dọa nghiêm trọng đối với an ninh thông tin và hoạt động kinh tế tại Châu Âu, nhắm vào cả thiết bị cá nhân, ngân hàng và doanh nghiệp thực phẩm. Theo báo cáo của công ty an ninh mạng Pháp Sekoia, công bố hôm qua 04/11/2026, một chiến dịch gián điệp mạng nhắm vào điện thoại di động đã được phát hiện và có thể do nhóm tin tặc APT29 có liên hệ với Nga thực hiện.
Ảnh minh họa : "AI Cybersecurity". Reuters - Reuters
Theo AFP, các đối tượng sử dụng kỹ thuật cài mã độc vào khoảng 10 trang web để đánh cắp cookie trình duyệt, mật khẩu Wi-Fi và dữ liệu cá nhân. Chiến dịch có thể đã tác động đến hàng nghìn người dùng, chủ yếu thông qua các lỗ hổng trên những phiên bản ứng dụng di động cũ. Tuy nhiên, những thiết bị đã cập nhật phần mềm không bị ảnh hưởng.
Trong lĩnh vực tài chính, ngân hàng Crédit Mutuel Arkéa của Pháp cũng trở thành mục tiêu của một cuộc tấn công mạng với thiệt hại ước tính gần 100 triệu euro. Tin tặc đã lợi dụng nền tảng của một nhà cung cấp dịch vụ để xâm nhập trực tiếp vào hệ thống ngân hàng, thực hiện các giao dịch chuyển tiền sang tổ chức tài chính khác, sau đó chuyển đổi số tiền này thành tiền điện tử. Ngân hàng khẳng định tài khoản khách hàng không bị ảnh hưởng, đồng thời cho biết một phần tiền đã được phong tỏa và các biện pháp thu hồi đang được triển khai. Cuộc tấn công hiện đã được kiểm soát và phần lớn các giao dịch đã trở lại bình thường.
Không chỉ dừng lại ở lĩnh vực công nghệ và tài chính, các cuộc tấn công mạng còn gây ảnh hưởng đến ngành thực phẩm. Theo phân tích của tạp chí Le Grand Continent, ít nhất 15 quốc gia Châu Âu đã bị tấn công vào hệ thống làm lạnh tại các siêu thị và doanh nghiệp thực phẩm kể từ ngày 11/10. Các vụ việc ban đầu xảy ra tại Pháp, gây thiệt hại ít nhất hàng chục triệu euro, trước khi lan rộng sang các nước khác vào đầu tháng 11.
Những sự việc trên cho thấy các cuộc tấn công mạng ngày càng đa dạng về mục tiêu và phương thức, đòi hỏi các tổ chức, doanh nghiệp phải tăng cường bảo mật và chủ động ứng phó với những rủi ro an ninh mạng.
Phan Minh