19/11/2026
Hàng loạt sự cố về công nghệ tại Hoa Kỳ và những rủi ro an ninh mạng trong kỷ nguyên AI
Tiêu điểm
Phân tích
Chỉ trong vài ngày, Hoa Kỳ tưởng chừng đã phải trải qua một cuộc chiến tranh trên không gian mạng với hàng loạt sự cố kỹ thuật, từ việc đóng không phận trong nhiều giờ cho đến việc không thể truy cập được vào các dịch vụ của Microsoft, tác động đến hàng chục triệu người trên toàn thế giới.
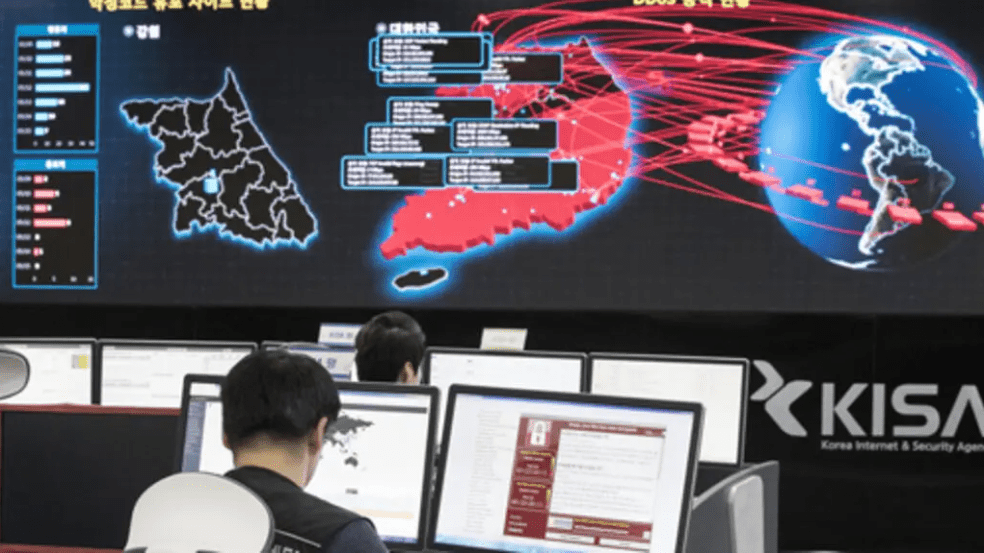
Sơ đồ theo dõi các vụ tấn công tin tặc trên màn hình tại Cơ quan an ninh mạng Hàn Quốc, ngày 15/05/2017. AP - Yun Dong-jin
Hiện giả thuyết tin tặc tấn công đều bị bác bỏ, nhưng vụ việc cho thấy các hạ tầng kỹ thuật số chứa đựng nhiều rủi ro như thế nào nếu an ninh mạng không được bảo đảm, đặc biệt là với sự phát triển như vũ bão của Trí tuệ Nhân tạo AI.
Đầu tiên phải kể đến sự cố của Microsoft vào cuối tuần trước, ảnh hưởng đến toàn bộ dịch vụ của tập đoàn này, khiến hàng triệu người dùng trên thế giới không thể truy cập email Outlook và ứng dụng họp từ xa Teams hoặc tất cả các dịch vụ của Outlook 365. Sự cố này kéo dài 24 giờ mới khôi phục được, lãnh đạo của Microsoft sau đó, giải thích là do lỗi phần mềm khiến lưu lượng truy cập tăng cao và dung lượng máy chủ giảm.
Tiếp đến là trong ngành hàng không Hoa Kỳ vào thứ Sáu 13/11, tất cả các chuyến bay trong nước đã bị hủy hoặc trì hoãn trong nhiều giờ, không phận bị đóng lại, do hệ thống kiểm soát không lưu gặp trục trặc. Cục Hàng không Liên bang Mỹ đã xác định rằng vấn đề bắt nguồn từ một bộ định tuyến duy nhất ở Arkansas, đã gây quá tải cho hệ thống liên lạc được các kiểm soát viên không lưu sử dụng.
Trong những ngày gần đây, nhiều ngân hàng tại Hoa Kỳ và dịch vụ khác cũng đã gặp các sự cố khi sử dụng trực tuyến, trong đó có Chase, Bank of America và Wells Fargo. Hôm thứ Hai 16/11, ngân hàng J.P.Morgan cũng gặp sự cố kỹ thuật làm gián đoạn nhiều giao dịch.
Tiếp đó, hôm thứ Ba 17/11, trang mạng nội bộ mật của Cơ quan An ninh Quốc gia (NSA) Hoa Kỳ đã ngừng hoạt động, nguyên nhân được đưa ra là do "bảo trì định kỳ", nhằm khắc phục khẩn cấp lỗ hổng bảo mật trong ngôn ngữ lập trình PHP.
Trong cùng ngày, Apple đã gặp sự cố về công nghệ, ảnh hưởng đến nhiều dịch vụ như App Store, Apple Music hoặc Icloud. Hãng công nghệ khổng lồ cho biết gián đoạn này là do một bản cập nhật nội bộ và nhiều dịch vụ đã được khôi phục không lâu sau đó.
Lỗi kỹ thuật hay tin tặc ?
Chỉ trong chưa đầy một tuần, các sự cố kỹ thuật nối tiếp nhau xảy ra tại Hoa Kỳ. Vụ việc được đặt trong bối cảnh tại Châu Âu, đặc biệt là Pháp, các tin tặc tấn công vào hệ thống siêu thị, mà Iran bị quy trách nhiệm là thủ phạm, chưa kể hàng loạt vụ báo bom giả, gây hoang mang công chúng. Nhiều thuyết âm mưu đã được loan tải, ám chỉ về các cuộc tấn công mạng, nhưng đều bị quan chức Hoa Kỳ bác bỏ.
Hôm thứ Tư 18/11, bộ trưởng An ninh Nội địa Hoa Kỳ ra điều trần trước Quốc Hội, được trang abcnews trích dẫn, khẳng định : "Tôi hiểu rằng thời điểm xảy ra những sự cố này có thể gây ra nhiều thắc mắc, và điều đó là đúng đắn. Nhưng dựa trên những gì chúng tôi biết ngày hôm nay, sau các cuộc điều tra, những sự cố là riêng biệt, liên quan đến bảo trì và thay đổi kỹ thuật, và không phải là một cuộc tấn công phối hợp hoặc do Nhà nước nào tài trợ".
Cuộc chạy đua với Trí tuệ Nhân tạo
Theo Le Monde, sự phát triển nhanh chóng của Trí tuệ Nhân tạo AI đã dẫn đến việc phát hiện ra nhiều lỗ hổng trong hệ thống, dẫn đến nhu cầu cần cập nhật để khắc phục nhanh chóng. Tờ báo nêu ra khả năng các bản cập nhật có thể là nguyên nhân gây ra các sự cố nghiêm trọng.
Báo Financial Times cho biết, Cơ quan an ninh mạng và cơ sở hạ tầng (CISA) đã khuyến cáo hôm thứ Ba 17/11 rằng nên cập nhật tất cả các hệ thống chạy trên ngôn ngữ lập trình Java của công ty Oracle, vốn được sử dụng rộng rãi bởi các hãng hàng không, ngân hàng, bệnh viện, hoặc các cơ quan chính phủ, và đến 90% các công ty trong danh sách Fortune 500.
Cảnh báo này được đưa ra sau khi Calif một start-up về an ninh mạng của Hoa Kỳ, tiết lộ rằng họ đang sử dụng mô hình GPT-6 Cyber của Open AI để phát hiện một loạt lỗ hổng trong Java. Calif cho biết lỗ hổng Java có thể cho phép tin tặc thực thi mã từ xa, từ đó chúng cài đặt phần mềm độc hại vào hệ thống của mục tiêu.
Start-up này đã cảnh báo lỗi này vào tháng trước cho Oracle, hợp tác với các nước thông qua nhóm Five Eyes cũng như các tập đoàn lớn bao gồm Amazon, Apple, Google và Microsoft,…, để nhanh chóng khắc phục. Hôm 17/11, Oracle đã phát hành bản cập nhật khắc phục được lỗ hỗng và khuyến nghị khách hàng dùng bản cập nhật.
Đây chỉ là một trong những phát hiện của Trí tuệ nhân tạo trong những tháng gần đây. Hồi tháng 10/2026, các nhà nghiên cứu đã phát hiện ra hai lỗ hổng an ninh trong ngôn ngữ lập trình PHP (Hypertext Preprocessor), được 70 % các trang web trên thế giới sử dụng ngôn ngữ này.
Những "vũ khí" ngụy trang của tin tặc
Theo CNN, nếu hỏi bất cứ một quan chức tình báo nào về cách gây bất ổn một nền văn hóa, một đất nước hoặc niềm tin vào chính phủ, thì họ sẽ trả lời : "Hãy tấn công vào hệ thống giao thông, liên lạc, và hệ thống tài chính". Thế nhưng, ngày nay, rất khó để phát hiện các cuộc tấn công này so với trước kia.
Các chuyên gia về an ninh mạng chỉ ra những kỹ thuật đang được sử dụng, ví dụ như living off the land (LOTL), tức "sống nhờ vào hệ thống hiện có", ở trong đó, các nhóm tin tặc của "các tác nhân nước ngoài" ngụy trang để hoạt động bình thường.
Hồi tháng 02/2024, ba cơ quan của Hoa Kỳ là FBI, Cơ quan An ninh Quốc gia và Cục An ninh Nội địa, đã cảnh báo rằng tin tặc Nga và Trung Quốc đang "ẩn náu" trong các cơ sở hạ tầng quan trọng của nước này, "lợi dụng các kỹ thuật LOTL để xâm nhập và duy trì quyền truy cập liên tục", vượt qua các cảnh báo.
Do đó, theo CNN, Cục Hàng không Liên bang, các ngân hàng hay các nhà cung cấp dịch vụ Internet cần phải điều tra sâu rộng hơn, mới có thể khẳng định chắc chắn rằng những sự cố gần đây là do lỗi hệ thống thông thường hay không. Đặc biệt là khi có những "vũ khí" được thiết kế để làm hỏng hệ thống có thể trông giống hệt như các bộ phận tạo nên hệ thống đó.
Các công cụ của tin tặc ngày càng được nâng cấp
CNN đề cập đến ARTEX, một ứng dụng được thiết kế để phát hiện những lỗ hổng an ninh, được coi là con dao hai lưỡi. Hôm 13/11, FBI đã phát đi thông báo khẩn cấp cho lãnh đạo an ninh mạng thuộc khu vực tư nhân, mô tả những quan ngại về AI và những ứng dụng tiêu cực cũng như việc sử dụng ARTEX.
Cảnh báo của FBI nêu rõ, công cụ này cho phép các đối tượng xấu chỉ cần với trình độ chuyên môn tối thiểu có thể thực hiện các hoạt động phức tạp, có thể nhắm vào nhiều mục tiêu cùng lúc, đẩy nhanh tốc độ cũng như quy mô tấn công. ARTEX có thể làm được những việc mà các hacker chuyên nghiệp phải mất nhiều ngày thậm chí nhiều tuần để làm : dò mật khẩu, tìm lỗ hổng chưa được khắc phục, xác định vị trí những nơi có thể tiếp cận.
Bài toán đầu tư về an ninh mạng
Giới chuyên gia vẫn tranh luận về việc liệu có điều gì "mờ ám" đằng sau các sự cố mạng hay không, nhưng tất cả đều đồng ý rằng các doanh nghiệp Mỹ cần phải chi nhiều hơn trong lĩnh vực mà họ không làm tăng lợi nhuận, nhưng giúp họ tránh được việc mất tất cả.
Liên quan đến sự cố trong ngành hàng không, các đặc vụ FBI sáng thứ Hai 16/11, đã thu giữ bộ định tuyến được cho là nguyên nhân của sự cố, để kiểm tra xem có điều gì bất thường hay không. Phát ngôn của Cục Hàng không Mỹ hôm thứ Ba 17/11 trả lời CNN, cho biết cơ quan này đã tạm dừng việc lắp đặt bộ định tuyến viễn thông mới của Juniper hiện đang được nâng cấp.
CNN nhắc lại sự cố của công ty chuyên về an ninh mạng Mandiant hiện đang hợp tác với chính phủ Mỹ nhằm nâng cấp một cơ sở hạ tầng dữ liệu quan trọng. Vào tháng 07/2024, công ty con của Google đã báo cáo rằng tin tặc Trung Quốc xâm nhập trái phép vào một bộ định tuyến Juniper, và khuyến cáo các khách hàng nên kiểm tra lại thiết bị hoặc nâng cấp các mẫu mới. Mặc dù chưa có bằng chứng nào cho thấy bộ định tuyến của Cục Hàng không Liên bang Hoa Kỳ bị xâm nhập, nhưng vụ việc công ty Juniper từng bị tin tặc Trung Quốc đe dọa, theo CNN, cho thấy là FBI cần xem xét kỹ lưỡng.
Chi Phương